
통합 IT보안 전문기업 SGA솔루션즈가 최근 공개된 PHP 보안 취약점 'PHP2Shell'에 대응하기 위한 긴급 지원에 나선다. 보안패치 적용이 어려운 기업과 기관을 대상으로 자사 솔루션을 일정 기간 무상 제공해 서버 공격 위험을 줄인다는 계획이다.
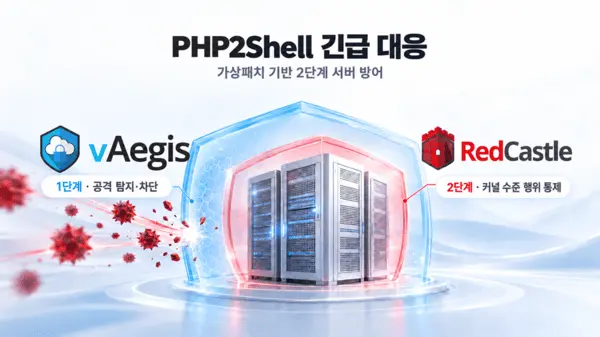
28일 SGA솔루션즈에 따르면 회사는 서버백신 'vAegis'와 서버보안 솔루션 'RedCastle'을 활용한 2단계 보안체계를 제공한다. 보안패치 적용을 우선 권고하면서 업데이트 이전까지 발생할 수 있는 보안 공백을 최소화하기 위한 조치다.
PHP2Shell(CVE-2026-109618·109619)은 웹 서비스에 널리 사용되는 PHP 엔진에서 발견된 고위험 취약점이다. 공격자가 인증 없이 원격에서 코드를 실행할 수 있으며 이를 악용하면 웹셸 설치와 고객정보 유출, 홈페이지 변조, 내부망 침투 등으로 이어질 수 있다. 한국인터넷진흥원(KISA)도 PHP 사용 기업에 신속한 보안 업데이트와 대응 조치를 권고했다.
취약점 해소를 위해서는 보안 업데이트가 우선이다. 패치 버전은 PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 이상이다. 다만 일부 구형 버전은 공식 보안 업데이트가 제공되지 않아 지원 버전으로 전환해야 한다. 오래된 PHP 환경에서는 애플리케이션 수정과 호환성 검증이 필요해 즉각적인 패치 적용이 어려울 수 있다.
SGA솔루션즈는 이 같은 상황을 고려해 패치 적용 전후의 서버 보호를 지원한다. 우선 vAegis의 호스트 기반 침입방지(Host IPS) 기능을 활용해 공격 환경에 맞는 대응 규칙을 적용한다. 이를 통해 악성 공격 요청을 차단하고 온프레미스와 가상화, 클라우드 환경의 서버 워크로드를 보호한다.
RedCastle은 운영체제 커널 수준에서 웹 프로세스의 행위를 통제하는 역할을 맡는다. 웹 서비스 운영에 필요한 실행과 파일·디렉터리 접근 권한을 제한해 앞단의 탐지를 우회한 공격이 서버 내부에서 악성 행위로 이어지는 것을 막는 구조다. 공격 요청 차단과 서버 내부 행위 통제를 결합한 다층 방어 방식이다.
SGA솔루션즈는 기업과 기관의 운영체제 및 PHP 사용 환경을 검토해 보안정책 적용과 설정을 지원할 계획이다. 긴급 대응이 필요한 기업과 기관에는 vAegis와 RedCastle을 한 달간 무상 제공한다. 회사 홈페이지에서 신청할 수 있으며 세부 지원 조건은 신청 이후 안내한다.
최영철 SGA솔루션즈 대표는 "패치 적용이 최우선이지만 즉시 패치를 적용하기 어려운 환경에는 업데이트를 준비하는 동안 공격 노출을 줄일 수 있는 보완책이 필요하다"며 "이번 대응을 계기로 호스트 기반 침입방지와 커널 수준 행위 통제를 결합한 vAegis·RedCastle의 대응 정책을 고객 서버 환경에 맞게 고도화하며 서버보안 기술 경쟁력을 강화해 나갈 것"이라고 말했다.

댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인하기