
여러 결제대행사(PG)에 흩어진 결제·정산 데이터를 통합 관리하는 포트원(PortOne)에서도 보안 사고가 발생해 고객사 담당자의 개인정보가 유출된 것으로 확인됐다.
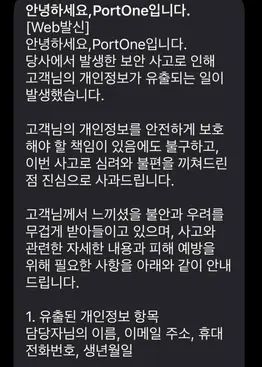
30일 뉴스톱이 입수한 자료에 따르면 포트원은 문자 안내 메시지를 통해 "당사에서 발생한 보안 사고로 고객님의 개인정보가 유출되는 일이 발생했다"며 "개인정보를 안전하게 보호해야 할 책임이 있음에도 심려와 불편을 끼쳐드린 점 진심으로 사과드린다"고 밝혔다. 이어 사고 내용과 피해 예방을 위해 필요한 사항을 안내했다.
유출된 개인정보는 담당자의 이름과 이메일 주소, 휴대전화번호, 생년월일 등 4개 항목이다. 안내 대상이 일반 회원이 아닌 '담당자'로 명시된 점으로 봤을 때 포트원 서비스를 이용하는 고객사 실무자의 정보가 유출된 것으로 관측되고 있다.
포트원은 쇼핑몰 등 결제 시스템이 필요한 기업과 여러 PG(전자지급결제대행)사를 연결하는 결제 연동 서비스를 제공한다. 회사 측에 따르면 고객사는 무신사·번개장터·젠틀몬스터 등 약 2500곳이다. 다수 기업의 결제 시스템과 연결된 서비스인 만큼 이번 유출로 인한 추가 피해 확산 여부에 관심이 쏠린다.
최근 이커머스 업계에서는 외부 시스템과 연결되는 API 등을 통한 개인정보 침해 사고가 잇따르고 있다. 무신사가 운영하는 29CM에서 지난 8월 약 16만건의 개인정보가 유출된 데 이어 8개 기업에서도 유사한 침해 사고가 추가로 신고된 것으로 알려졌다.
한 관련 업계 관계자는 "결제·연동 서비스는 여러 기업의 시스템과 정보가 연결되는 구조인 만큼 보안 사고가 발생하면 개별 기업을 넘어 다수 고객사로 피해가 확산할 수 있다"라며 "서비스 운영사뿐 아니라 외부 시스템과 연결되는 접점 전반에 대한 보안 관리가 더 중요한 곳"이라고 전했다.


댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인하기